
চক্র কৌশল
ওয়ালেট রিকভারির মহড়া কীভাবে দেবেন: টাকা ঝুঁকিতে না ফেলে সিড ফ্রেজ যাচাই
ওয়ালেট খুললেই রিকভারি সফল নয়: একই সিড ফ্রেজে পাথ বা passphrase বদলালে তৈরি হয় অন্য একটা ফাঁকা ওয়ালেট। স্পেসিফিকেশনের টেস্ট ভেক্টর দিয়ে পরীক্ষা, ফাঁকা ও টাকা-থাকা ওয়ালেটের জন্য মহড়ার ধাপ, আর ব্যালান্স ০ হলে কী দেখবেন।
সিড ফ্রেজ লিখে রেখেছেন, কিন্তু সেটা দিয়ে কখনো ওয়ালেট রিকভার করে দেখেননি? তাহলে আপনার ব্যাকআপ এখনো যাচাই হয়নি। এই লেখায় দেখানো হয়েছে কীভাবে ওয়ালেট রিকভারির একটা মহড়া দেবেন: নতুন কোনো ডিভাইস বা অ্যাপের সামনে টাকা ঝুঁকিতে না ফেলে নিশ্চিত হবেন যে "এই শব্দগুলো + এই সেটিংস" দিয়ে সত্যিই একই ওয়ালেট ফিরে আসে। রিকভারির পর ব্যালান্স ০ দেখালে ধাপে ধাপে কী মিলিয়ে দেখবেন, সেটাও আছে।
এখনো লেখা ও সংরক্ষণের পর্যায়ে থাকলে আগে পড়ুন সিড ফ্রেজ লেখার সময় যাচাই ও অফলাইনে রাখার নিয়ম। এখানে ধরে নেওয়া হচ্ছে আপনার ব্যাকআপ লেখা হয়ে গেছে।
রিকভারির মহড়ায় আসলে কী যাচাই হয়
অনেকে ভাবেন, ১২টা শব্দ দিলাম, ওয়ালেট খুলে গেল, ব্যস। এতে অর্ধেকটা যাচাই হয়। BIP-39 অনুযায়ী সিড ফ্রেজ আর passphrase মিলে PBKDF2-HMAC-SHA512 (২০৪৮ বার) দিয়ে সিড তৈরি হয়, তারপর ওয়ালেট একটা ডেরিভেশন পাথ ধরে সেই সিড থেকে ঠিকানাগুলো বের করে। তাই একই ওয়ালেট ফেরত পেতে তিনটি জিনিসই ঠিক হতে হবে:
- শব্দ ও ক্রম: ১২ বা ২৪টি শব্দ, একটাও ভুল নয়, ক্রমও ঠিক।
- passphrase: দিয়ে থাকলে হুবহু একই, বড়-ছোট হাতের অক্ষর আর স্পেসসহ; না দিয়ে থাকলে ফাঁকা।
- ডেরিভেশন পাথ (ঠিকানার ধরন): ওয়ালেট 1, 3, bc1q নাকি bc1p দিয়ে শুরু হওয়া ঠিকানা ব্যবহার করত, প্রতিটির পাথ আলাদা।
আসল কথা হলো, ২ বা ৩ নম্বর ভুল হলে ওয়ালেট কোনো এরর দেখায় না। যেকোনো passphrase দিয়েই একটা বৈধ ওয়ালেট তৈরি হয়, যেকোনো পাথ থেকেই বৈধ ঠিকানা আসে, শুধু সেটা অন্য একটা ফাঁকা ওয়ালেট। তাই মহড়ায় পাস করার শর্ত "ওয়ালেট খুলেছে" নয়, বরং "প্রথম রিসিভ ঠিকানা আগের ওয়ালেটের সাথে হুবহু মিলেছে"।
পরীক্ষা: একই শব্দ, সেটিং বদলালেই অন্য ওয়ালেট
ব্যাপারটা চোখে দেখাতে আমরা নিজস্ব কম্পিউটারে BIP-32/BIP-39 স্ট্যান্ডার্ড মেনে হিসাব করেছি। ব্যবহার করা হয়েছে BIP স্পেসিফিকেশনে প্রকাশ্যে দেওয়া টেস্ট সিড ফ্রেজ (abandon ১১ বার, তারপর about)। এই শব্দগুলো সবার জানা, এর ঠিকানায় রাখা টাকা যে কেউ তুলে নিতে পারে। এখানে কখনো কিছু পাঠাবেন না।
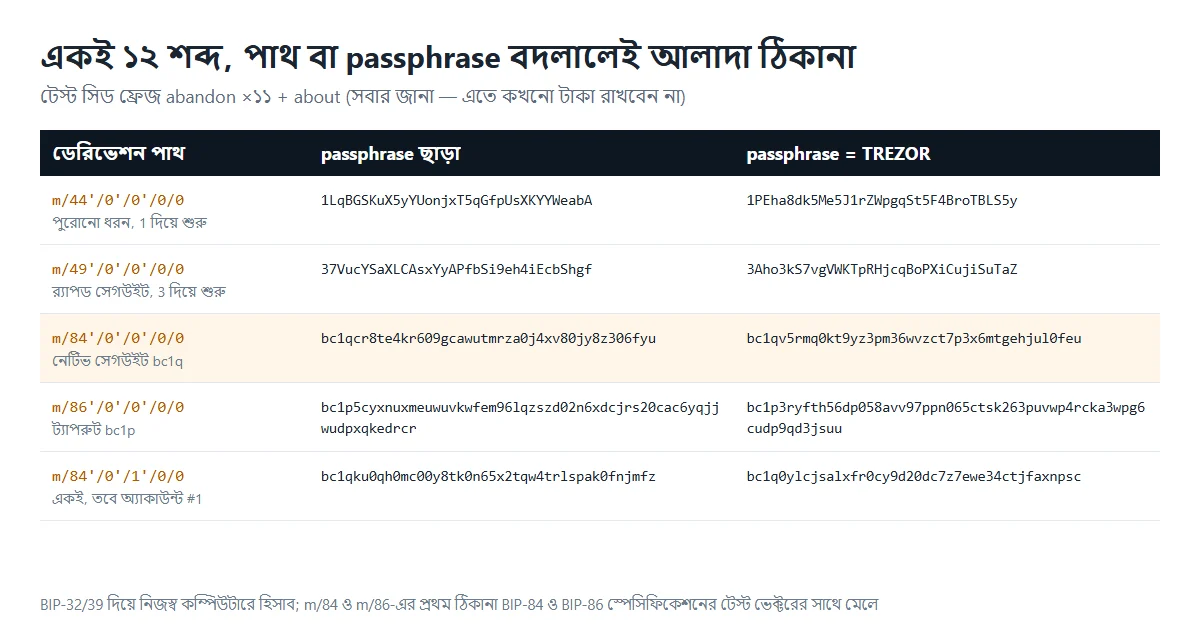
ফল থেকে তিনটি জিনিস মনে রাখার মতো:
- passphrase ছাড়া চারটি পরিচিত পাথে চারটি সম্পূর্ণ আলাদা প্রথম ঠিকানা:
m/44'/0'/0'/0/0দিলে1LqBGS…eabA,m/84'/0'/0'/0/0দিলেbc1qcr8t…306fyu,m/86'/0'/0'/0/0দিলেbc1p5cyx…kedrcr। - শুধু passphrase ফাঁকা থেকে
TREZORকরলেই একই পাথের সব ঠিকানা বদলে যায়। যেমন m/84 হয়ে যায়bc1qv5rm…ul0feu। - পাথ একই m/84, শুধু অ্যাকাউন্ট নম্বর ০ থেকে ১ (
m/84'/0'/1'/0/0) করলেও ঠিকানা আলাদা।
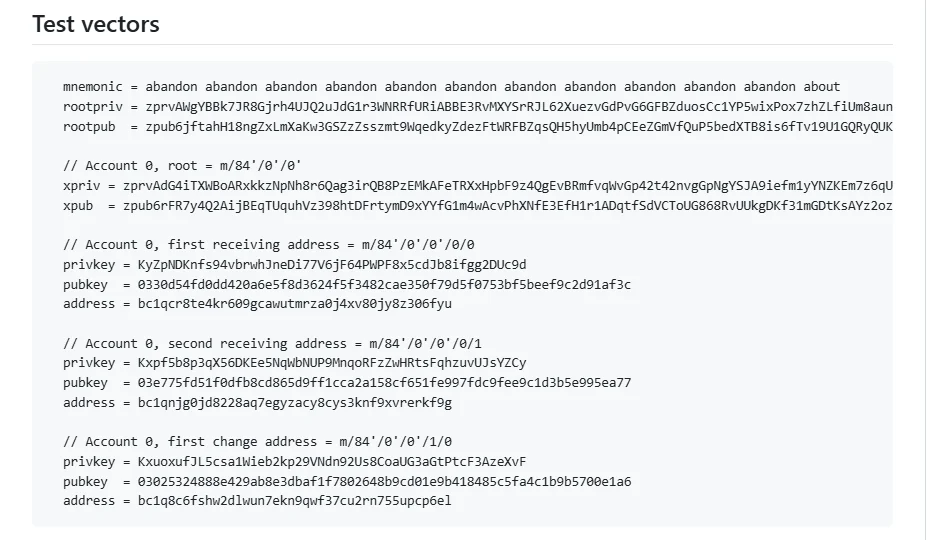
হিসাবটা মূল স্পেসিফিকেশনের সাথে মিলিয়ে দেখা যায়: m/84-এর প্রথম ও দ্বিতীয় রিসিভ ঠিকানা BIP-84 স্পেসিফিকেশনের টেস্ট ভেক্টরের সাথে অক্ষরে অক্ষরে মেলে, m/86-এর প্রথম ঠিকানাও BIP-86-এর সাথে মেলে।
সহজ কথায়: শব্দ ঠিক লিখেছেন, কিন্তু passphrase বা ঠিকানার ধরন ভুল বেছেছেন, তবুও ওয়ালেট "সফলভাবে রিকভার" হবে, শুধু ব্যালান্স দেখাবে ০।
মহড়ার আগে যে তিনটি তথ্য লিখে রাখবেন
তুলনা করার মতো কিছু হাতে না থাকলে মহড়া থেকে কোনো সিদ্ধান্তে আসা যায় না। মূল ওয়ালেট থেকে এগুলো খুঁজে লিখে নিন:
| কী লিখবেন | কোথায় পাবেন | কী কাজে লাগবে |
|---|---|---|
| প্রথম রিসিভ ঠিকানা (শুরুর ৮ ও শেষের ৮ অক্ষর যথেষ্ট) | ওয়ালেটের Receive পাতা; হার্ডওয়্যার ওয়ালেটে ডিভাইসের স্ক্রিনে মিলিয়ে নিন | মহড়ায় তুলনার একমাত্র মাপকাঠি |
| ঠিকানার ধরন / ডেরিভেশন পাথ | ওয়ালেটের সেটিংস বা অ্যাকাউন্টের বিবরণ, যেমন Native SegWit, Taproot বা m/84'/0'/0' | রিকভারির সময় একই ধরন বাছতে |
| passphrase আছে কি না, কোন অ্যাকাউন্ট নম্বর | নিজের সেটআপের নোট | রিকভারিতে হুবহু একই রাখতে |
এই তথ্য দিয়ে কেউ টাকা সরাতে পারে না, তাই সিড ফ্রেজ থেকে আলাদা জায়গায় রাখা যায়। তবে প্রকাশ্যে দেবেন না, কারণ রিসিভ ঠিকানা থেকে আপনার ব্যালান্স ও লেনদেনের ইতিহাস দেখা যায়।
নিজের ওয়ালেট কোন পাথ ব্যবহার করে নিশ্চিত না হলে walletsrecovery.org দেখতে পারেন। সাইটটি বিভিন্ন ওয়ালেটের রিকভারি পদ্ধতি ও ডিফল্ট ডেরিভেশন পাথ একসাথে গুছিয়ে রাখে (হোমপেজে লেখা, তথ্য শেষবার পর্যালোচনা হয়েছে 2026-06-02), সাথে পরিচিত পাথগুলোর একটা দ্রুত তালিকাও আছে:
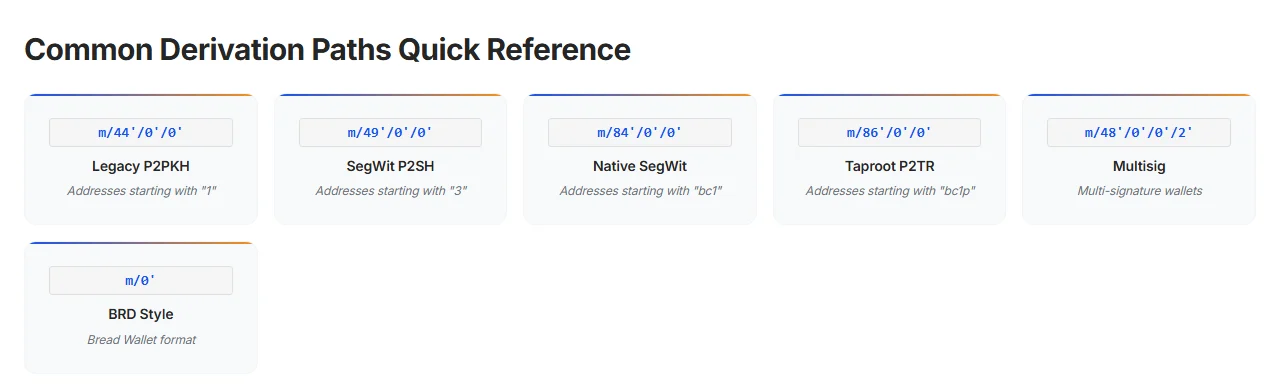
চূড়ান্ত পাথ মিলিয়ে নিন সংশ্লিষ্ট ওয়ালেটের নিজস্ব ডকুমেন্টেশনে; তালিকাটি শুধু খোঁজার পরিসর ছোট করতে কাজে লাগে।
মহড়ার ধাপ: ওয়ালেটে টাকা আছে কি না তার ওপর দুই রকম
অবস্থা ক: ওয়ালেট এখনো ফাঁকা (সবচেয়ে ভালো সময়)
ঝুঁকি সবচেয়ে কম, আর মহড়াও হয় পূর্ণাঙ্গ:
- ওয়ালেট তৈরি করুন, সিড ফ্রেজ লিখে ফেলুন, এখনই কোনো টাকা পাঠাবেন না।
- প্রথম রিসিভ ঠিকানা ও ঠিকানার ধরন লিখে রাখুন।
- ওয়ালেট মুছে দিন, অথবা হার্ডওয়্যার ওয়ালেট রিসেট (wipe) করুন।
- শুধু কাগজ বা ধাতুর ব্যাকআপ দেখে, অন্য কোনো স্ক্রিনের নোট না দেখে, ওয়ালেট রিকভার করুন।
- একই ধরনের ঠিকানা বেছে প্রথম রিসিভ ঠিকানা মেলান: হুবহু মিললে তবেই পাস।
- পাস করার পর টাকা পাঠান। আগে অল্প অঙ্ক পাঠিয়ে দেখুন ঠিকানা ঠিক আছে ও লেনদেন কনফার্ম হয়েছে, তারপর মূল অঙ্ক।
৪ নম্বর ধাপে ইচ্ছা করেই শুধু কাগজের ব্যাকআপ দেখতে বলা হয়েছে। মহড়ায় যাচাই হচ্ছে "ওই কাগজটা", আপনার স্মৃতি বা ফোনের গ্যালারির ছবি নয় (সিড ফ্রেজের ছবি তোলাই উচিত নয়)।
অবস্থা খ: ওয়ালেটে ইতিমধ্যে টাকা আছে
এখানে মূল নিয়ম: "একবার দেখি তো" ভেবে সিড ফ্রেজ কোনো ইন্টারনেট-সংযুক্ত কম্পিউটার বা মোবাইল অ্যাপে টাইপ করবেন না। এতে পুরো ওয়ালেটের নিয়ন্ত্রণ এমন একটা ডিভাইসে কপি হয়ে যায়, যার নিরাপত্তার নিশ্চয়তা আপনার নেই। বরং এভাবে করতে পারেন:
- হার্ডওয়্যার ওয়ালেটের নিজস্ব ব্যাকআপ-চেক ব্যবহার করুন। কিছু হার্ডওয়্যার ওয়ালেট ডিভাইস না মুছেই শুধু ডিভাইসে শব্দগুলো দিয়ে ব্যাকআপ মিলিয়ে দেখার সুবিধা দেয় (যেমন Trezor-এর Check backup)। আপনার মডেলে আছে কি না, মেনু কোথায়, তা কোম্পানির নিজস্ব গাইডে দেখে নিন। পুরো সময় শব্দগুলো যায় শুধু হার্ডওয়্যার ওয়ালেটেই।
- একই মডেলের নতুন বা রিসেট করা আরেকটা হার্ডওয়্যার ওয়ালেটে রিকভার করুন, প্রথম রিসিভ ঠিকানা মিলিয়ে সেটি আবার রিসেট করে দিন।
- টাকা একটা নতুন ওয়ালেটে সরিয়ে নিন। নতুন ওয়ালেটে "অবস্থা ক" অনুযায়ী পুরো মহড়া দিন, পাস হলে টাকা সরান। খরচ একটা অন-চেইন ফি; সেটা কীভাবে আন্দাজ করবেন দেখুন হট ও কোল্ড ওয়ালেটের মধ্যে টাকা সরানোর খরচের হিসাব।
যা করবেন না: অনলাইনে "সিড ফ্রেজ যাচাইয়ের টুল" খুঁজে শব্দ পেস্ট করা, ব্যাকআপের ছবি তুলে কম্পিউটারে মেলানো, বা অন্য কাউকে দিয়ে মিলিয়ে নেওয়া।
রিকভারির পর ব্যালান্স ০: এই ক্রমে খুঁজুন
ঘাবড়াবেন না। ব্যালান্স ০ দেখানোর বেশিরভাগ কারণ সেটিং মেলেনি, টাকা হারিয়ে যায়নি। একটা একটা করে বাদ দিন:
- ঠিকানার ধরন ভুল: বাকি তিন ধরনও একবার করে দেখুন (1 / 3 / bc1q / bc1p)। ওপরের পরীক্ষায় দেখা গেছে, চারটি পাথ মানে চারটি আলাদা ওয়ালেট।
- passphrase মেলেনি: দিয়েছিলেন কি না, বড়-ছোট হাতের অক্ষর, শুরু বা শেষে স্পেস। passphrase দিয়েছিলেন কি না মনে না থাকলে ফাঁকা রেখে এবং সম্ভাব্য passphrase দিয়ে, দুভাবেই চেষ্টা করুন।
- অ্যাকাউন্ট নম্বর আলাদা: মূল ওয়ালেটে দ্বিতীয় অ্যাকাউন্ট খুলে থাকলে টাকা থাকতে পারে অ্যাকাউন্ট ১ বা ২-এ।
- ঠিকানা খোঁজার পরিসর কম: BIP-44 অনুযায়ী gap limit ২০, অর্থাৎ পরপর ২০টি অব্যবহৃত ঠিকানা পেলে ওয়ালেট খোঁজা থামায়। অনেক রিসিভ ঠিকানা বানিয়ে ব্যবহার না করে থাকলে ওয়ালেটের সেটিংসে পরিসর বাড়িয়ে দিন।
- ওয়ালেটের ফরম্যাট আলাদা: Electrum-এর মতো কিছু ওয়ালেটের নিজস্ব সিড ফরম্যাট BIP-39 নয়; সেগুলো মূল সফটওয়্যারেই রিকভার করতে হয়।
- নেটওয়ার্ক ঠিক আছে কি না: টেস্টনেটের ঠিকানা
tb1,mবাnদিয়ে শুরু হয়, মূল নেটওয়ার্কের সাথে গুলিয়ে ফেলবেন না।
সব চেষ্টা করেও না মিললে সবচেয়ে সম্ভাব্য কারণ কোনো শব্দ বা ক্রম ভুল লেখা। তখন কোনো ওয়েবসাইটে শব্দ দিয়ে সাহায্য চাইবেন না; থামুন, লিখে রাখা প্রথম রিসিভ ঠিকানা খুঁজে বের করুন আর দেখুন মূল ওয়ালেট ডিভাইসটি এখনো চালু হয় কি না।
কত দিন পরপর মহড়া দেবেন
- ওয়ালেট তৈরির সময়: একবার অবশ্যই (অবস্থা ক)।
- ব্যাকআপের মাধ্যম বদলালে (যেমন কাগজ থেকে ধাতব প্লেট): নতুন মাধ্যমটি একবার যাচাই করুন।
- passphrase বা ওয়ালেট সফটওয়্যার বদলালে: আবার একবার।
- সাধারণ সময়ে: বছরে একবার ব্যাকআপের অবস্থা দেখুন (ভিজে গেছে কি না, কালি ঝাপসা হয়েছে কি না, রাখার জায়গায় এখনো হাত দেওয়া যায় কি না); দরকার হলে হার্ডওয়্যার ওয়ালেটের চেক সুবিধা দিয়ে মিলিয়ে নিন।
নিজের হেফাজতে রাখবেন কি না, রাখলে কতটা, সেটা এর আগের সিদ্ধান্ত। দেখতে পারেন নিজের হেফাজত নাকি এক্সচেঞ্জ: সিদ্ধান্ত নেওয়ার কাঠামো।
সাধারণ প্রশ্ন
মহড়ার সময় ওয়েবসাইটের BIP-39 টুল দিয়ে ঠিকানা মিলিয়ে দেখা যায়? না করাই ভালো। ইন্টারনেট-সংযুক্ত যেকোনো পাতায় আসল সিড ফ্রেজ দিলে তা ফাঁস হওয়ার ঝুঁকি থাকে। শুধু নিয়মটা বুঝতে চাইলে এই লেখার মতো প্রকাশ্য টেস্ট শব্দ দিয়ে অনুশীলন করুন; আসল শব্দ দেবেন শুধু ওয়ালেট ডিভাইসে।
বড় অঙ্ক পাঠানোর পর টের পেলাম ব্যাকআপ কখনো যাচাই করিনি, এখন কী করব? আগে হার্ডওয়্যার ওয়ালেটের নিজস্ব ব্যাকআপ-চেক দেখুন; না থাকলে "অবস্থা খ"-এর নতুন ওয়ালেটে সরানোর পদ্ধতি নিন: আগে নতুন ওয়ালেটের ব্যাকআপ যাচাই, তারপর টাকা সরানো।
প্রথম রিসিভ ঠিকানা মিললেই কি পুরো ওয়ালেট ঠিক আছে? এর মানে শব্দ, ক্রম, passphrase ও পাথ সবই ঠিক, ফলে এই ওয়ালেটের সব ঠিকানা সঠিকভাবে বের হবে। বাকি থাকে ব্যালান্স পুরোপুরি খোঁজা হয়েছে কি না (gap limit অংশ দেখুন) এবং ব্যাকআপটি দীর্ঘদিন টিকবে কি না।
তথ্যসূত্র
- BIP-39 (সিড ফ্রেজ ও সিড তৈরি): github.com/bitcoin/bips/blob/master/bip-0039.mediawiki
- BIP-44 (একাধিক অ্যাকাউন্টের কাঠামো ও gap limit): github.com/bitcoin/bips/blob/master/bip-0044.mediawiki
- BIP-84 টেস্ট ভেক্টর: github.com/bitcoin/bips/blob/master/bip-0084.mediawiki
- BIP-86 টেস্ট ভেক্টর: github.com/bitcoin/bips/blob/master/bip-0086.mediawiki
- বিভিন্ন ওয়ালেটের ডেরিভেশন পাথ: walletsrecovery.org (দেখা হয়েছে 2026-09-29)
- লেখার ঠিকানার ছক: BIP-32/39 স্ট্যান্ডার্ড মেনে নিজস্ব কম্পিউটারে হিসাব; m/84 ও m/86-এর ফল স্পেসিফিকেশনের টেস্ট ভেক্টরের সাথে অক্ষরে অক্ষরে মেলানো হয়েছে।