
চক্র কৌশল
ক্রিপ্টো ফিশিং সাইট ও ভুয়া অ্যাপ চিনবেন কীভাবে: ডোমেইন, সিগনেচার ও পারমিশন যাচাই
ঠিকানা দেখতে ঠিক, অ্যাপও হুবহু এক — তবু সেটা নকল হতে পারে। আসল রেজিস্টার্ড ডোমেইন, xn-- দিয়ে শুরু হওয়া নকল অক্ষর, ইনস্টল ফাইলের GPG সিগনেচার যাচাই (বাস্তব পরীক্ষাসহ) আর মোবাইল পারমিশন — নিজে যাচাইয়ের তিন ধাপ, সাথে ভুল করে তথ্য দিলে করণীয়।
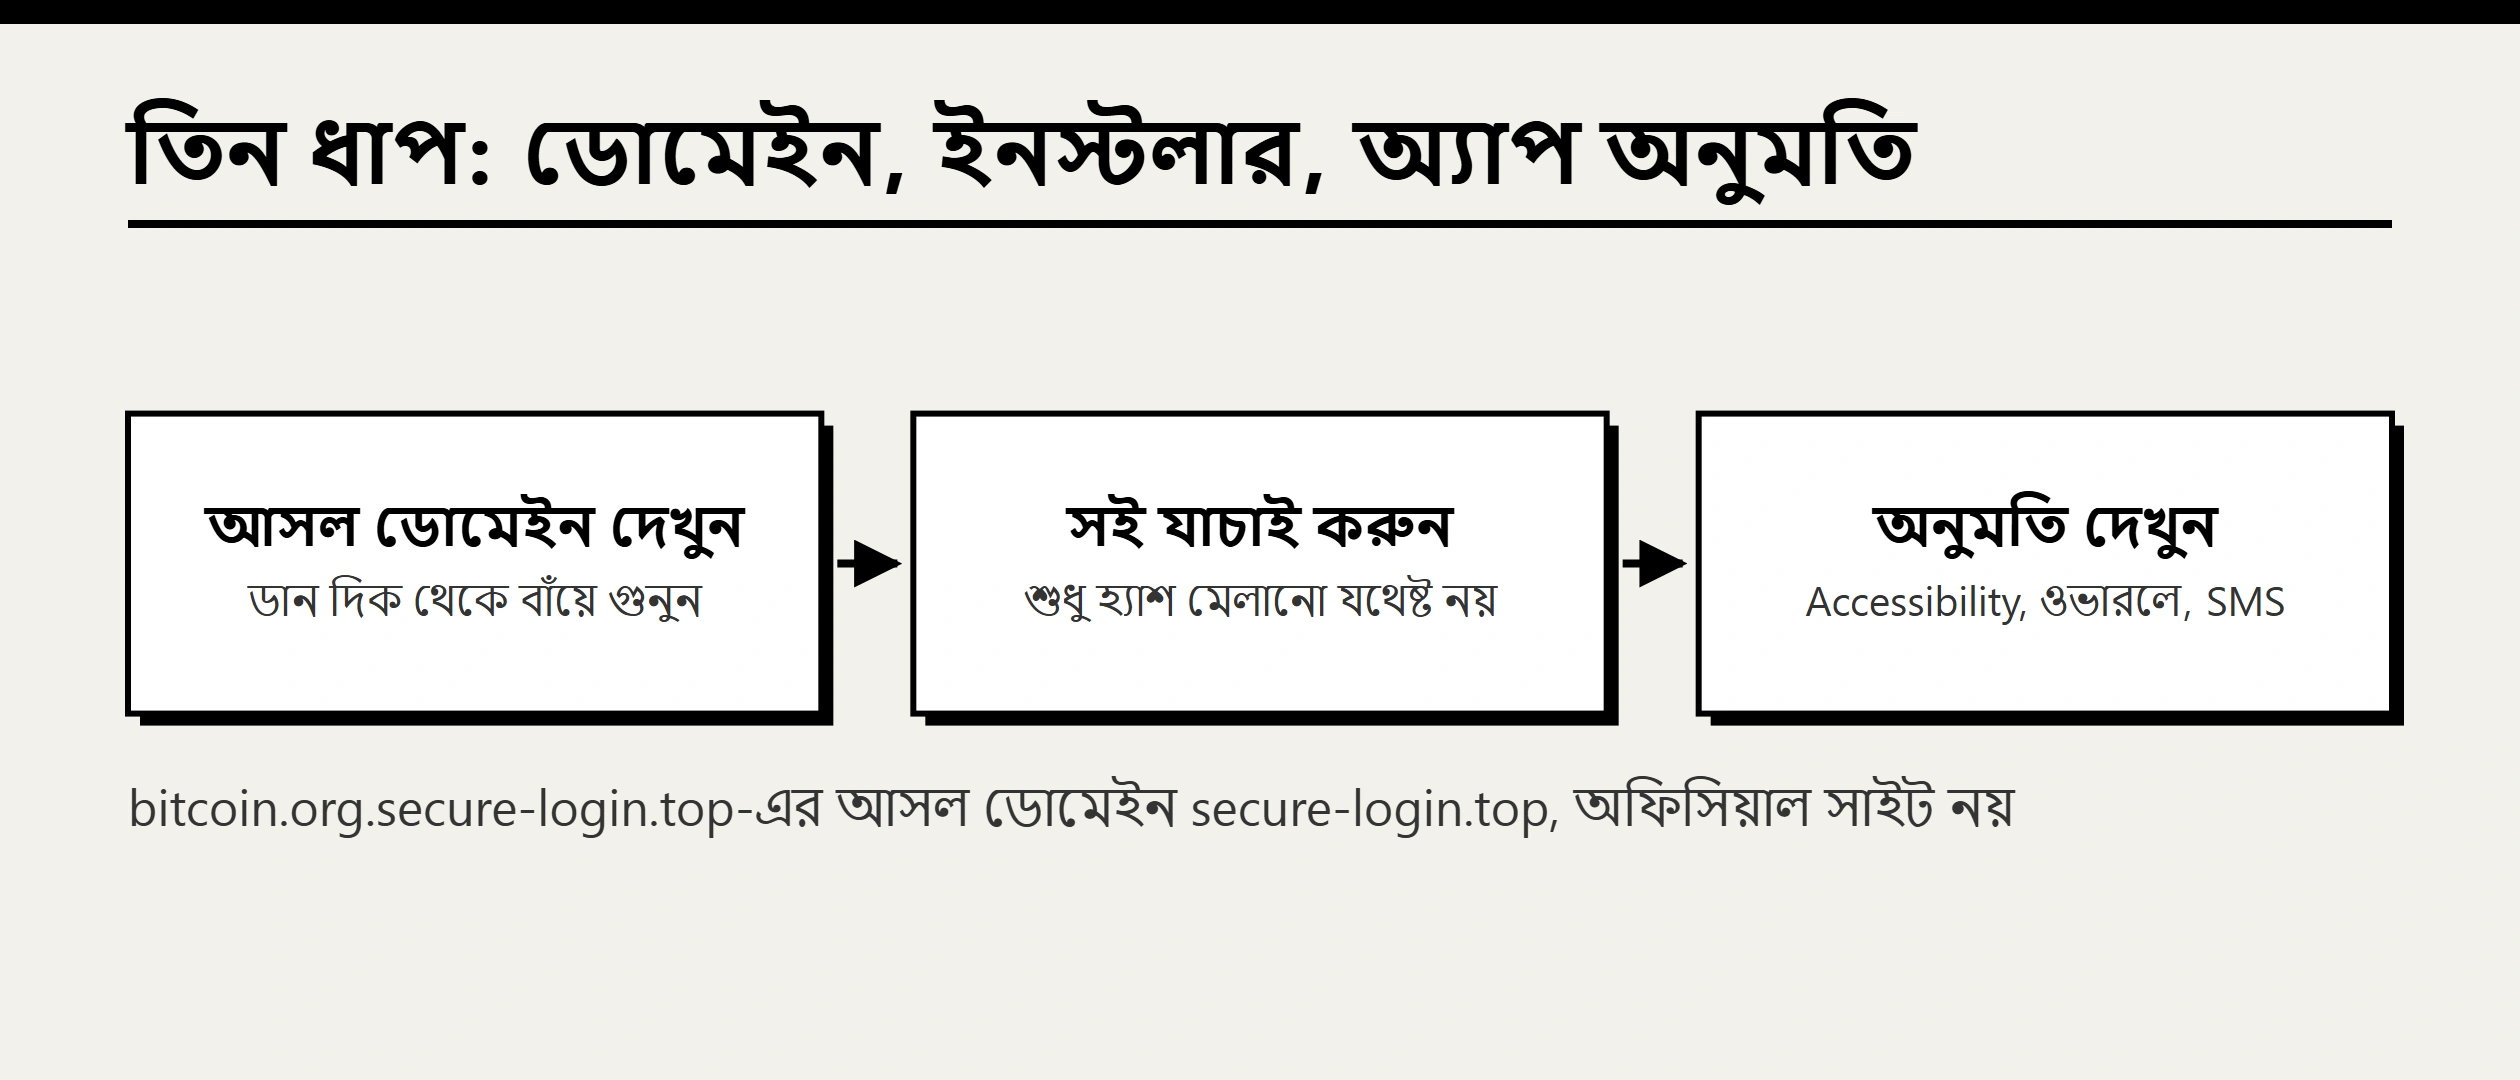
এসএমএস বা সার্চ রেজাল্টের একটা লিংকে ক্লিক করলেন, খুলল হুবহু অফিসিয়াল সাইটের মতো একটা পেজ; কিংবা কোনো লিংক থেকে "ওয়ালেট অ্যাপ" নামিয়ে নিলেন। ক্রিপ্টো চুরির অনেক ঘটনায় পাসওয়ার্ড ভাঙা হয় না — মানুষ শুরুতেই ভুল জায়গায় ঢুকে পড়ে। এই লেখায় যাচাইটা তিন ধাপে ভাগ করা হয়েছে: ডোমেইন, ইনস্টল ফাইলের সিগনেচার আর অ্যাপের পারমিশন। প্রতিটি ধাপ আপনি নিজে করে দেখতে পারবেন।
প্রথম ধাপ: ঠিকানার আসল ডোমেইনটা চিনুন
ব্রাউজারের অ্যাড্রেস বারে সবচেয়ে গুরুত্বপূর্ণ অংশ একটাই — রেজিস্টার্ড ডোমেইন, অর্থাৎ ডান দিক থেকে "নাম + টপ-লেভেল ডোমেইন", যেমন electrum.org বা bitcoin.org। এর বাঁয়ে যা-ই লেখা থাকুক, সেটা সাবডোমেইন। যে কেউ নিজের ডোমেইনের সামনে bitcoin.org., login., secure. জুড়ে দিতে পারে।
নকল ঠিকানা সাধারণত তিনভাবে বানানো হয়:
- সাবডোমেইনের ছদ্মবেশ:
bitcoin.org.secure-login.top-এর আসল ডোমেইনsecure-login.top; bitcoin.org-এর সঙ্গে এর কোনো সম্পর্ক নেই। - অক্ষর বাড়ানো-কমানো বা হাইফেন:
bitcoin-org.comসম্পূর্ণ আলাদা একটা ডোমেইন। - দেখতে একই রকম অক্ষর: অন্য বর্ণমালার হুবহু দেখতে অক্ষর বসানো হয়। ব্রাউজার আসলে সংযোগ করে রূপান্তরিত Punycode ঠিকানায় (শুরু হয়
xn--দিয়ে)।
নিচের টেবিলটি Node.js-এর বিল্ট-ইন url.domainToASCII() দিয়ে আমরা নিজেরা হিসাব করেছি। স্ক্রিনে প্রায় কোনো পার্থক্য চোখে পড়ে না, কিন্তু ঠিকানাগুলো পুরোপুরি আলাদা:
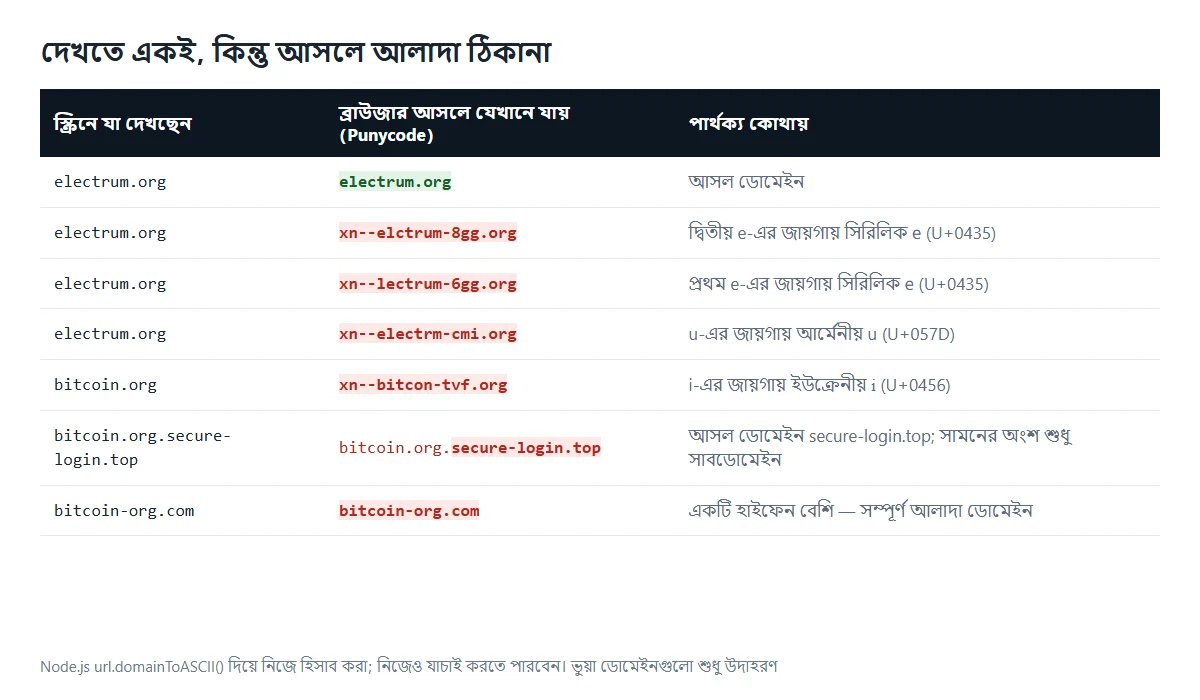
মনে রাখবেন, সন্দেহজনক ঠিকানা ব্রাউজার সবসময় xn-- আকারে দেখায় না; কখন দেখাবে তা ব্রাউজারের নিজস্ব নিয়মের ওপর নির্ভর করে। তাই "দেখতে ঠিক আছে" ভরসা করা যায় না। কার্যকর অভ্যাসগুলো:
- প্রথমবার অফিসিয়াল সাইট নিশ্চিত হওয়ার পর বুকমার্ক করুন। পরে শুধু বুকমার্ক বা অফিসিয়াল অ্যাপ থেকে ঢুকুন — এসএমএস, ইনবক্স, বিজ্ঞাপন বা সার্চ রেজাল্টের লিংক থেকে নয়।
- সন্দেহ হলে ঠিকানাটা কপি করে নোটপ্যাডে পেস্ট করে অক্ষর ধরে ধরে দেখুন, আর প্রজেক্টের অফিসিয়াল GitHub বা ঘোষণার সঙ্গে মিলিয়ে নিন।
- কিছু দেশের ডোমেইন তিন অংশের, যেমন
.com.bd; সেক্ষেত্রে রেজিস্টার্ড ডোমেইন আরও এক অংশ বাঁয়ে পর্যন্ত, যেমনexample.com.bd। - এক্সচেঞ্জ অ্যাকাউন্টে "অ্যান্টি-ফিশিং কোড" চালু রাখলে আসল ইমেইলে সেই কোড থাকবে; না থাকলে সন্দেহ করুন। কীভাবে সেট করবেন, দেখুন অ্যাকাউন্ট নিরাপত্তা চেকলিস্টের অ্যান্টি-ফিশিং কোড অংশ।
দ্বিতীয় ধাপ: ডাউনলোড করা ফাইলের সিগনেচার যাচাই — শুধু হ্যাশ মেলানো যথেষ্ট নয়
ঠিকানা ঠিক থাকলেও সাইট হ্যাক হয়ে ফাইল বদলে যেতে পারে। ওপেন-সোর্স ওয়ালেট Electrum-এর ডাউনলোড পেজে বিষয়টা সোজাসুজি লেখা: ওপরে সতর্কবার্তা — electrum.org ছাড়া অন্য কোথাও থেকে নামাবেন না; প্রতিটি ফাইলের পাশে Signatures লিংক; আর জানানো আছে বর্তমান সংস্করণে একাধিক বিল্ডার আলাদাভাবে সই করেছেন।
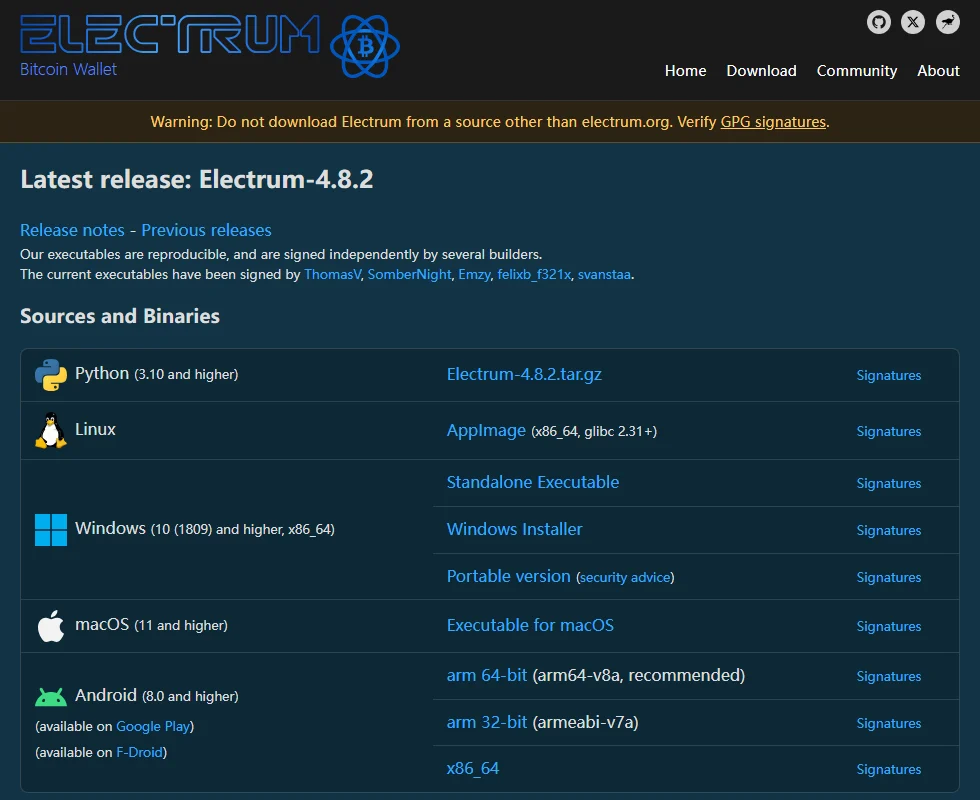
একই পেজে ব্যাখ্যা আছে কেন তারা হ্যাশ প্রকাশ করে না: সাইট হ্যাক হলে আক্রমণকারী ফাইলের সাথে পেজের হ্যাশও বদলে দিতে পারে, কিন্তু প্রাইভেট কি ছাড়া বৈধ সিগনেচার বানাতে পারে না। অর্থাৎ ফাইল আর হ্যাশ একই জায়গা থেকে এলে দুটোই একসাথে বদলানো সম্ভব — "SHA-256 মিলে গেছে" মানেই ফাইল নিরাপদ নয়।
আমরা ৫ অক্টোবর ২০২৬ তারিখে Electrum-4.8.2.tar.gz সত্যিই যাচাই করে দেখেছি:
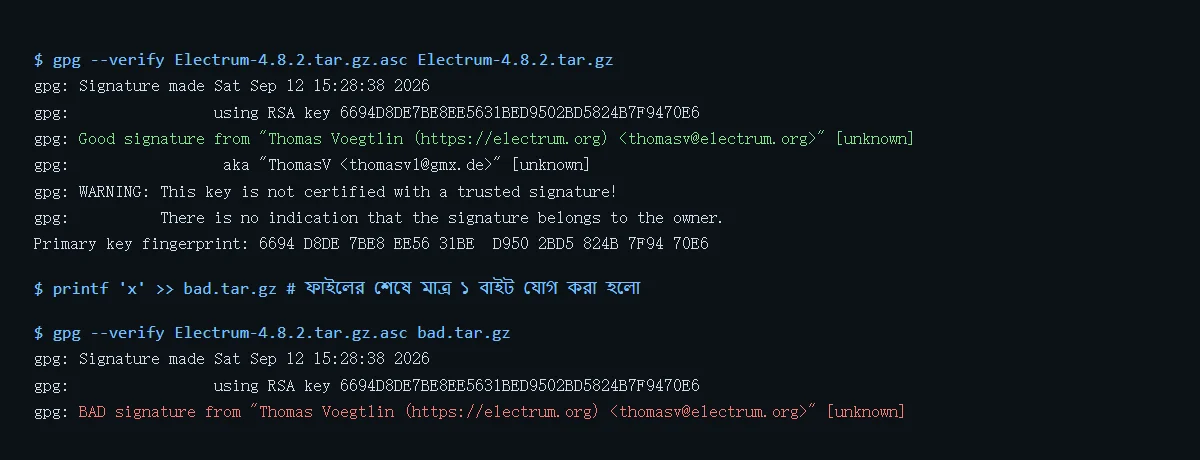
ধাপগুলো ও ফল কীভাবে পড়বেন:
- অফিসিয়াল সাইট থেকে ইনস্টল ফাইল আর একই নামের
.ascসিগনেচার ফাইল নামান, সাথে সই-দাতার পাবলিক কি (Electrum পেজের ThomasV লিংক তাদের GitHub রিপোজিটরিতে নিয়ে যায়)। gpg --import ThomasV.ascদিয়ে কি ইমপোর্ট করুন, তারপরgpg --verify Electrum-4.8.2.tar.gz.asc Electrum-4.8.2.tar.gzচালান।- Good signature দেখালে তবেই পাস। আমরা ফাইলের শেষে মাত্র ১ বাইট যোগ করে আবার চালাতেই ফল হলো BAD signature; হ্যাশও
f38cee33…থেকে বদলেb61a55d1…হয়ে গেল। সামান্য পরিবর্তনও লুকানো যায় না। - আউটপুটের
WARNING: This key is not certifiedস্বাভাবিক — GPG শুধু বলছে, এই কি সত্যিই ওই ব্যক্তির কিনা সে জানে না। আসল কাজ হলো ফিঙ্গারপ্রিন্ট মেলানো:6694 D8DE 7BE8 EE56 31BE D950 2BD5 824B 7F94 70E6অন্য স্বাধীন উৎসের (অফিসিয়াল রিপোজিটরি, আগের রিলিজের ঘোষণা) সাথে মিলিয়ে দেখুন। পাবলিক কি-টাই যদি নকল সাইট থেকে আসে, তাহলে "Good signature" শুধু প্রমাণ করে ফাইলটা সেই প্রতারকেরই বানানো। - আউটপুটে আরও কয়েকটা
No public keyলাইন আসে — ওগুলো অন্য বিল্ডারদের সই; আমরা শুধু একটা কি ইমপোর্ট করেছি বলে যাচাই হয়নি। চাইলে পেজে থাকা বাকি সই-দাতাদের কি-ও ইমপোর্ট করে মিলিয়ে নিতে পারেন।
Bitcoin Core-সহ অন্যান্য ওপেন-সোর্স ওয়ালেটও "সিগনেচার ফাইল + পাবলিক কি" পদ্ধতি ব্যবহার করে; নীতি একই।
তৃতীয় ধাপ: মোবাইল অ্যাপের উৎস, ডেভেলপার ও পারমিশন
ভুয়া মোবাইল অ্যাপ সাধারণত অফিসিয়াল স্টোর দিয়ে আসে না; ওয়েবপেজ থেকে APK নামাতে বলা হয়, বা iPhone-এ "প্রোফাইল" ইনস্টল করিয়ে রিভিউ এড়ানো হয়। যাচাইয়ের ক্রম:
উৎস
- শুধু Google Play, App Store, অথবা প্রজেক্টের অফিসিয়াল সাইট যে মাধ্যম নির্দিষ্ট করে দিয়েছে সেখান থেকে ইনস্টল করুন। যেমন Electrum-এর ডাউনলোড পেজে লেখা আছে Android সংস্করণ Google Play ও F-Droid-এ পাওয়া যায়, আর সিগনেচারসহ APK-ও দেওয়া আছে।
- কেউ WhatsApp বা Telegram-এ APK ফাইল কিংবা "বেটা ভার্সনের লিংক" পাঠালে সরাসরি না বলুন। Android-এ "অজানা অ্যাপ ইনস্টল" অনুমতি প্রতিটি অ্যাপের জন্য আলাদা; কোনো লিংকের জন্য ব্রাউজার বা চ্যাট অ্যাপকে এই অনুমতি দেবেন না।
- iPhone-এ Settings → General → VPN & Device Management-এ অচেনা প্রোফাইল দেখলে বুঝবেন কেউ স্টোরের বাইরের কিছু ইনস্টল করিয়েছে; প্রোফাইলটি সরিয়ে ইনস্টল থাকা অ্যাপগুলো দেখে নিন।
ডেভেলপার
- স্টোর পেজে ডেভেলপারের নাম দেখুন, একই ডেভেলপারের অন্য অ্যাপগুলো দেখুন, আর ওয়েবসাইট লিংকটা সঠিক ডোমেইনে যায় কিনা প্রথম ধাপের পদ্ধতিতে মিলিয়ে নিন।
- ডাউনলোড সংখ্যা ও রেটিং জাল করা যায়; এগুলোকে প্রধান ভরসা বানাবেন না।
পারমিশন
ওয়ালেট বা প্রাইস-দেখার অ্যাপের স্বাভাবিক কাজে নিচের পারমিশনগুলোর দরকার পড়ে না। ইনস্টলের সময় বা পরে সেটিংসে এগুলো চাইতে দেখলে থামুন:
| পারমিশন | অপব্যবহার হলে কী হয় |
|---|---|
| অ্যাক্সেসিবিলিটি সার্ভিস | স্ক্রিনের লেখা পড়তে ও আপনার হয়ে ট্যাপ করতে পারে — সিড ফ্রেজ আর OTP দুটোই দেখে ফেলে |
| অন্য অ্যাপের ওপরে দেখানো | আসল অ্যাপের ওপর নকল লগইন বক্স বসাতে পারে |
| এসএমএস পড়া | এসএমএসে আসা OTP আটকে দিতে পারে |
| অজানা অ্যাপ ইনস্টল | গোপনে আরও ক্ষতিকর অ্যাপ বসাতে পারে |
APK নতুন করে প্যাক করা হয়েছে কিনা আরও নিশ্চিত হতে চাইলে Android-এর অফিসিয়াল SDK-র apksigner দিয়ে apksigner verify --print-certs ফাইল.apk চালিয়ে সাইনিং সার্টিফিকেটের ফিঙ্গারপ্রিন্ট দেখুন এবং প্রজেক্টের প্রকাশ করা ফিঙ্গারপ্রিন্টের সাথে মেলান; না মিললে এটি মূল ডেভেলপারের সই করা নয়।
নকল সাইটে তথ্য দিয়ে ফেললে কী করবেন
কী দিয়ে ফেলেছেন সেই অনুযায়ী, যত দ্রুত সম্ভব:
- এক্সচেঞ্জের পাসওয়ার্ড বা OTP দিয়েছেন: অফিসিয়াল অ্যাপ থেকে পাসওয়ার্ড বদলান, 2FA রিসেট করুন, অন্য সব ডিভাইস থেকে লগআউট করুন; দরকার হলে নিজেই অ্যাকাউন্ট ফ্রিজ করুন।
- সিড ফ্রেজ লিখে ফেলেছেন: ওয়ালেটটিকে হাতছাড়া ধরে নিন। সাথে সাথে নতুন ওয়ালেট বানিয়ে বাকি সম্পদ সরিয়ে নিন। নতুন সিড ফ্রেজ কীভাবে লিখবেন ও রাখবেন, দেখুন সিড ফ্রেজ অফলাইনে নিরাপদে ব্যাকআপের নিয়ম।
- ওয়েবসাইটে ওয়ালেট কানেক্ট করে কোনো অনুমোদনে সই করেছেন: ওয়ালেট বা ব্লক এক্সপ্লোরারের অনুমোদন-ব্যবস্থাপনা অংশ থেকে সন্দেহজনক অনুমোদন বাতিল করুন।
- ভুয়া অ্যাপ ইনস্টল করেছেন: আগে ইন্টারনেট বন্ধ করে অ্যাপটি মুছুন, তারপর একটি পরিষ্কার ডিভাইস থেকে ওপরের কাজগুলো করুন।
ফিশিং সাইট প্রায়ই ভুয়া কাস্টমার সাপোর্টের সাথে জোড় বেঁধে আসে — "সাপোর্ট" আগে মেসেজে একটা লিংক পাঠায়। এই কৌশলের পুরো ছক আর ক্ষতি থামানোর ক্রম পড়ুন ভুয়া কাস্টমার সাপোর্ট চেনার উপায় লেখায়।
৩০ সেকেন্ডের নিজস্ব চেকলিস্ট
- বুকমার্ক বা অফিসিয়াল অ্যাপ থেকে ঢুকেছেন তো? আসল রেজিস্টার্ড ডোমেইনটা ঠিক আছে?
- ইনস্টল ফাইলে অফিসিয়াল সিগনেচার আছে, আর পাবলিক কি-র ফিঙ্গারপ্রিন্ট স্বাধীন উৎসের সাথে মিলিয়েছেন?
- অ্যাপটি অফিসিয়াল স্টোর বা অফিসিয়াল সাইটের নির্দিষ্ট মাধ্যম থেকে এসেছে? অ্যাক্সেসিবিলিটি, স্ক্রিনের ওপরে দেখানো বা এসএমএস পড়ার পারমিশন চাইছে কি?
- কোনো পেজ বা অ্যাপ কি সিড ফ্রেজ চাইছে? ওয়ালেট রিকভারি ছাড়া স্বাভাবিক ব্যবহারে কোথাও এটি টাইপ করার দরকার হয় না।
তথ্যসূত্র: Electrum ডাউনলোড পেজ ও GPG যাচাই নির্দেশিকা; Android ডেভেলপার ডকুমেন্টেশন apksigner; Punycode রূপান্তর Node.js url.domainToASCII() দিয়ে নিজে চালানো। সিগনেচার যাচাইয়ের ফল ২০২৬-১০-০৫ তারিখের; নতুন সংস্করণে অফিসিয়াল সাইটের তখনকার ফাইল ও সিগনেচারই মানদণ্ড।