
週期策略
釣魚網站和假 App 怎麼識別:網域、安裝檔簽名與權限檢查
網址看起來對、App 長得一樣,不代表是真的。從真正的註冊網域、同形字 Punycode,到安裝檔 GPG 簽名實測與手機權限,三關逐一教你自己檢查,並附誤入後的處理順序。
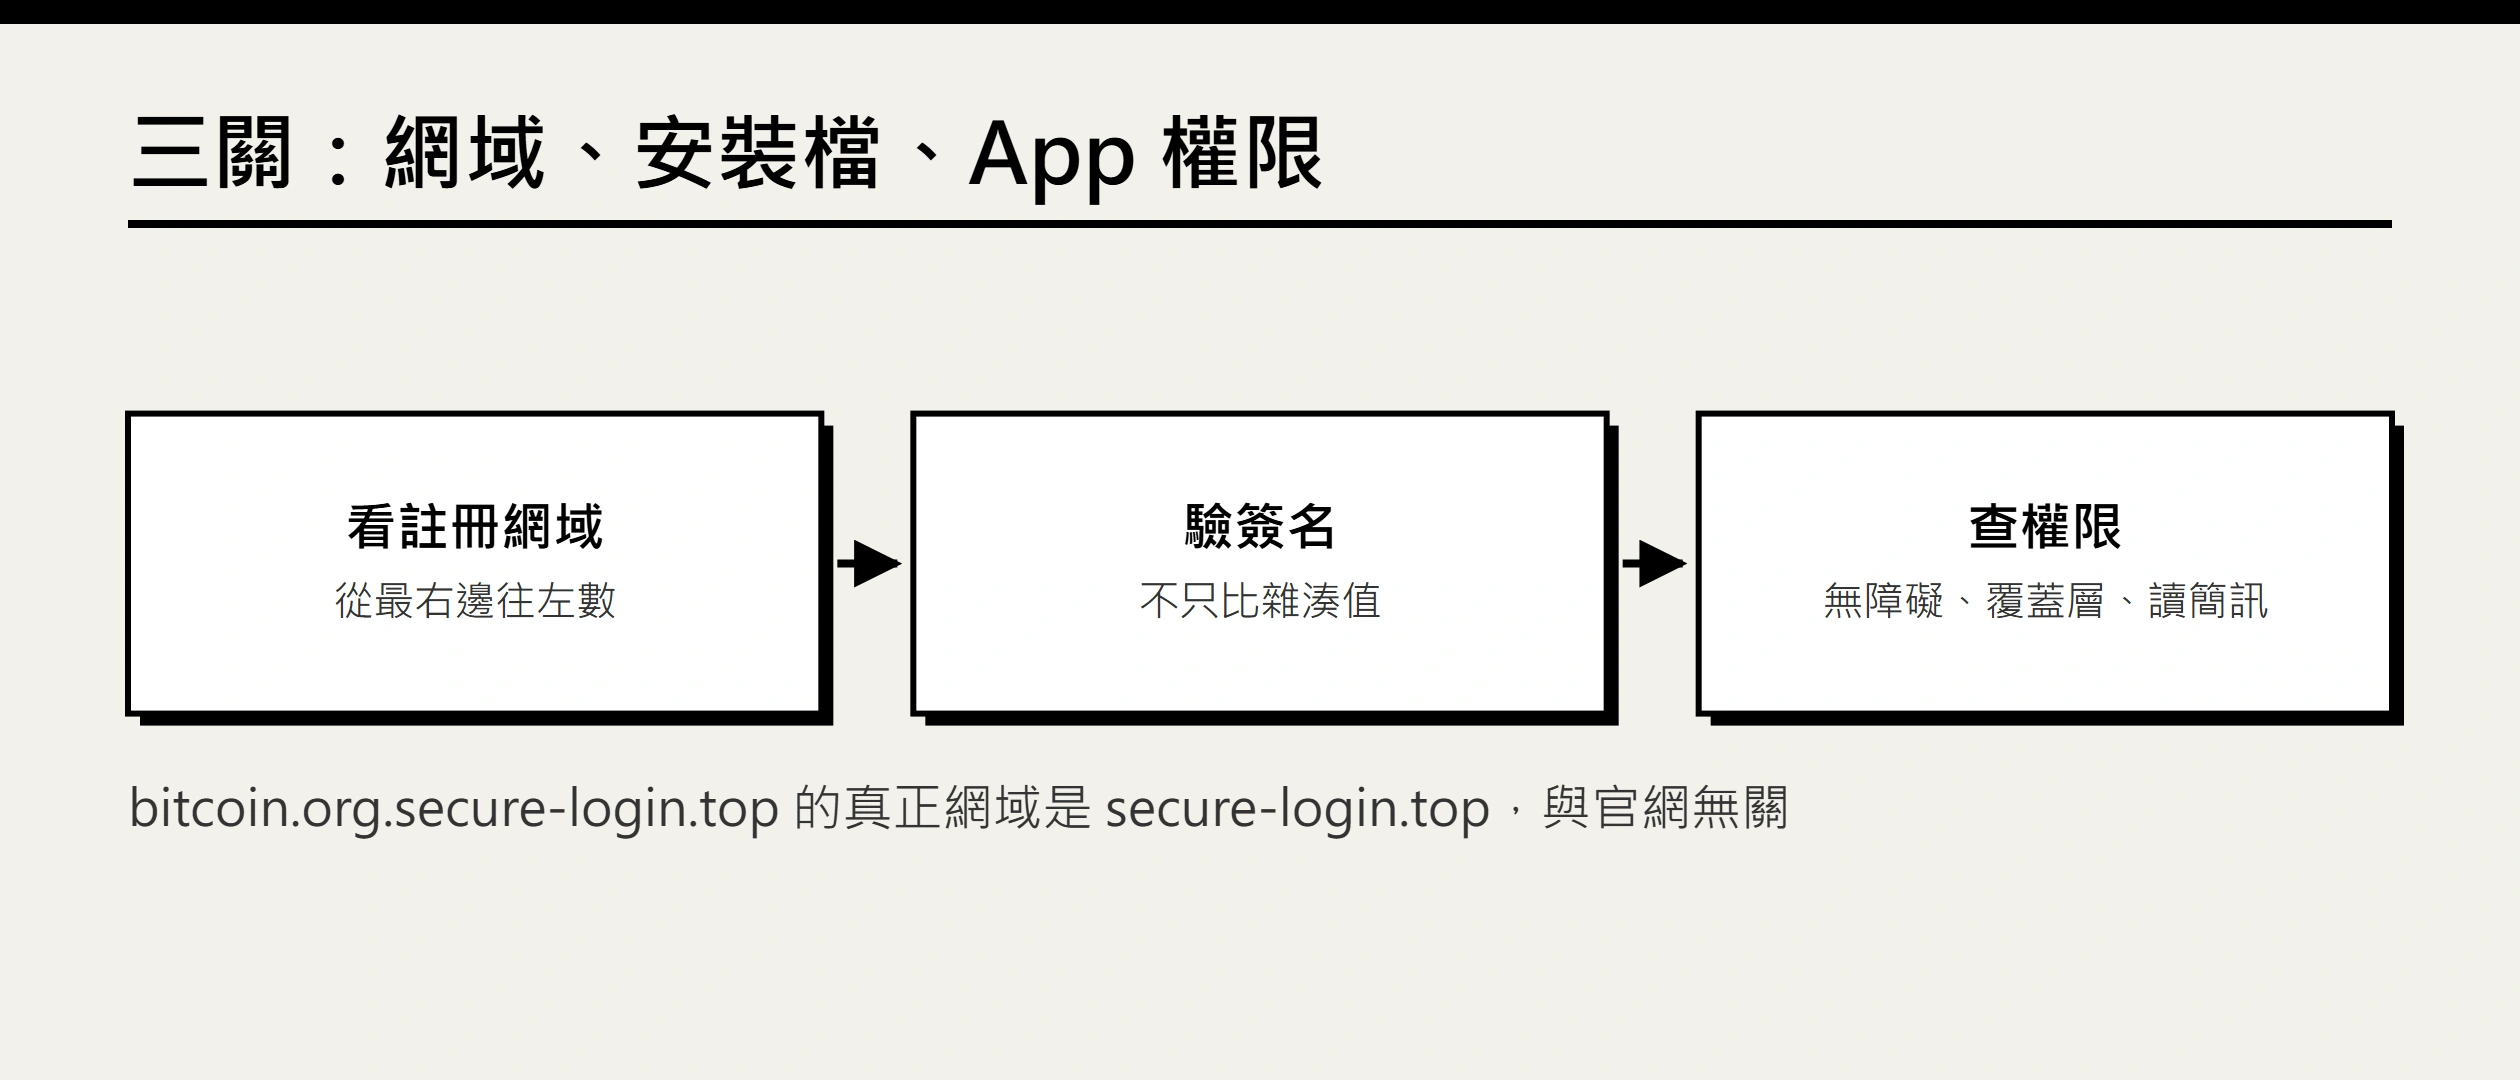
點了簡訊或搜尋結果裡的連結、打開一個長得和官網一模一樣的頁面,或從某個網址下載了「錢包 App」——加密資產被盜,很多時候不是密碼被破解,而是一開始就進錯了地方。這篇把檢查拆成三關:網域、安裝檔簽名、App 權限,每一關都附上可以自己動手重做的方法。
第一關:看懂網址裡真正的網域
瀏覽器網址列裡最重要的只有一段:註冊網域,也就是從最右邊往左數的「名稱+頂級網域」,例如 electrum.org、bitcoin.org。前面再多的字都只是子網域,任何人註冊了一個網域,就能在前面隨意加上 bitcoin.org.、login.、secure. 這類字樣。
仿冒網址常見三種做法:
- 子網域偽裝:
bitcoin.org.secure-login.top的真正網域是secure-login.top,和 bitcoin.org 毫無關係。 - 多字、少字或加連字號:
bitcoin-org.com是另一個完全獨立的網域。 - 同形字:用外觀相同的其他文字替換字母。瀏覽器實際連線用的是轉換後的 Punycode(以
xn--開頭)。
下表是我們用 Node.js 內建的 url.domainToASCII() 在本地換算的結果,畫面上幾乎分不出差異,但實際是完全不同的地址:
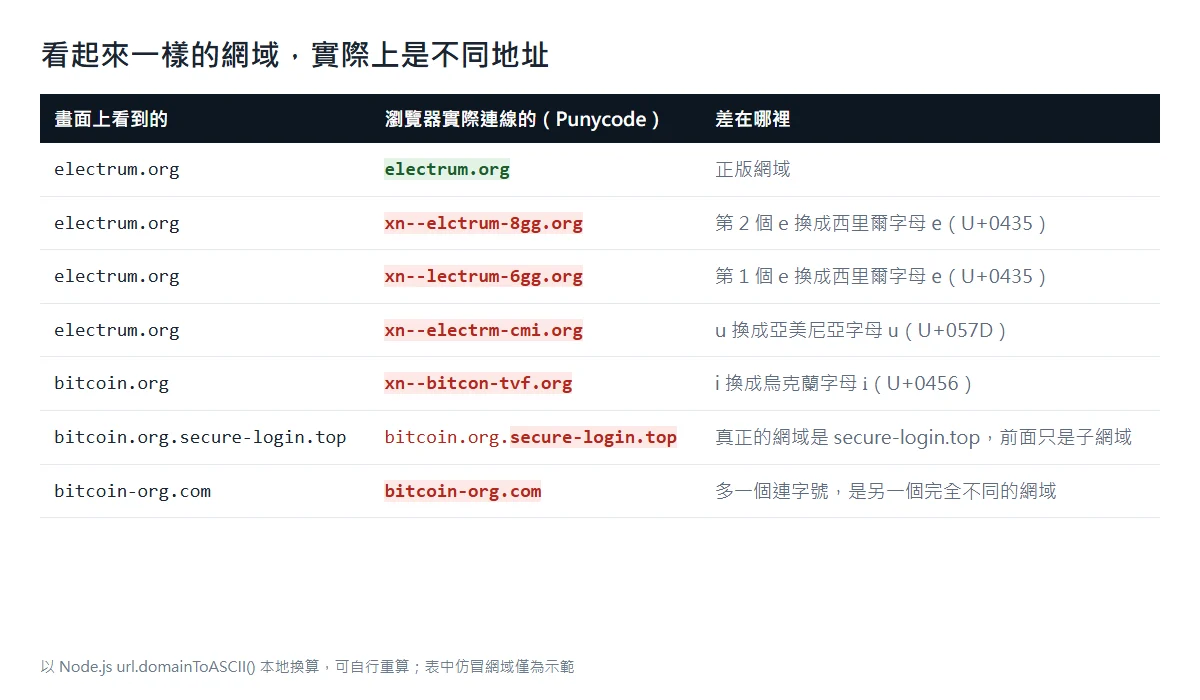
要注意,瀏覽器不一定會替你把可疑網址改顯示成 xn-- 形式,是否轉換取決於瀏覽器的判斷規則,所以不能只靠「看起來對」。實際可以這樣做:
- 第一次確認官網後就加入書籤,之後只從書籤或官方 App 進入,不從簡訊、私訊、廣告或搜尋結果點進去。
- 複製網址貼到純文字編輯器,或在網址列逐字看清楚;有疑慮時把網域拿去搜尋專案的官方 GitHub、官方社群公告比對。
- 部分台灣常見網域是三段式(如
.com.tw),這時註冊網域要往左多看一段,例如example.com.tw。 - 交易所帳戶可以設定「防釣魚碼」,之後官方寄來的信件都會帶這組文字,沒有就當可疑。設定方法見帳戶安全設定清單裡的防釣魚碼段落。
第二關:下載的安裝檔,要驗簽名而不只比雜湊
就算網址正確,網站本身也可能被入侵、安裝檔被調包。開源錢包 Electrum 的下載頁把這件事寫得很直白:頂端警告只從 electrum.org 下載,每個安裝檔旁邊都附有 Signatures 簽名檔,並說明目前版本由多位建置者各自簽署。
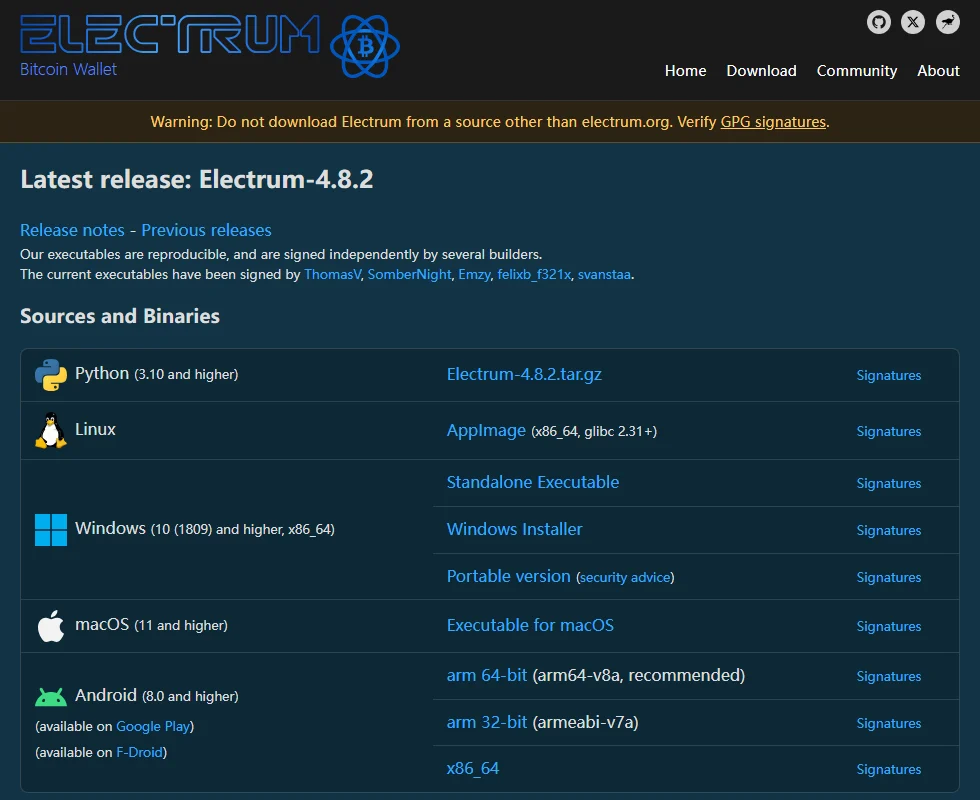
同一頁也解釋了為什麼它不公布雜湊值:如果網站被入侵,攻擊者可以換掉檔案、順手換掉頁面上的雜湊;但沒有私鑰,就做不出有效的簽名。所以「下載頁上的 SHA-256 對得上」並不等於檔案沒被調包,雜湊和檔案來自同一個地方時,兩者可能一起被換掉。
我們在 2026 年 10 月 5 日實際驗了一次 Electrum-4.8.2.tar.gz:
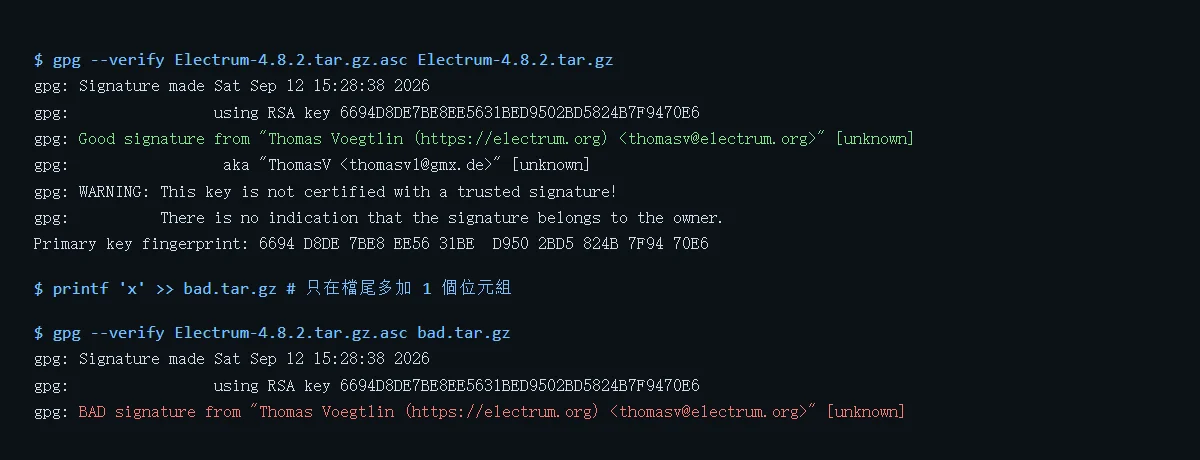
步驟與判讀如下:
- 從官網下載安裝檔與同名的
.asc簽名檔,再下載簽署者的公鑰(Electrum 頁面上的 ThomasV 連結指向其 GitHub 倉庫)。 gpg --import ThomasV.asc匯入公鑰,接著gpg --verify Electrum-4.8.2.tar.gz.asc Electrum-4.8.2.tar.gz。- 看到 Good signature 才算通過。我們把檔案尾端多加 1 個位元組再驗,結果立刻變成 BAD signature,雜湊值也從
f38cee33…變成b61a55d1…,任何改動都藏不住。 - 輸出裡的
WARNING: This key is not certified是正常的,意思是 GPG 不知道這把公鑰真的屬於本人。關鍵是比對指紋:把6694 D8DE 7BE8 EE56 31BE D950 2BD5 824B 7F94 70E6拿去和其他獨立來源(例如官方倉庫、過去版本的公告)比對;如果公鑰本身就是從假網站拿的,「Good signature」只證明檔案出自那個假冒者。 - 輸出中另外幾筆
No public key是其他建置者的簽名,因為我們只匯入了一把公鑰;想交叉確認,可以把頁面列出的其他簽署者公鑰也匯入。
Bitcoin Core 等其他開源錢包也採用類似的「簽名檔+公鑰」做法,原理相同。
第三關:手機 App 看來源、開發者與權限
手機上的假 App 多半不是透過官方商店,而是讓你從網頁下載 APK,或在 iPhone 上安裝「描述檔」繞過審核。檢查順序:
來源
- 只從 Google Play、App Store,或專案官網明確指向的管道安裝。以 Electrum 為例,下載頁寫明 Android 版可從 Google Play 與 F-Droid 取得,同時提供附簽名的 APK。
- 有人傳 APK 檔或「內測版連結」給你,直接拒絕;Android 的「安裝不明應用程式」是逐個 App 授權的,不要為了某個連結把瀏覽器或聊天軟體設成允許。
- iPhone 若到「設定 → 一般 → VPN 與裝置管理」看到不認識的描述檔,代表有人引導你安裝過非商店來源的內容,應移除並檢查已裝 App。
開發者
- 商店頁面看開發者名稱,點進去看同一開發者還發了哪些 App、官網連結是否回到正確網域(套用第一關的方法)。
- 下載數、評分可以造假,不要拿來當主要依據。
權限
錢包或行情 App 的正常功能,不需要以下幾類權限。安裝時或之後在系統設定裡看到它們被要求,就應該停下:
| 權限 | 被濫用時的後果 |
|---|---|
| 無障礙服務(Accessibility) | 可讀取畫面內容、代替你點擊,等於能看到助記詞與驗證碼 |
| 顯示在其他應用程式上層 | 可蓋一層假登入框在真 App 上面 |
| 讀取簡訊 | 可攔截簡訊驗證碼 |
| 安裝不明應用程式 | 可再偷偷裝上其他惡意程式 |
需要進一步確認 APK 是否被重新打包,可以用 Android 官方 SDK 裡的 apksigner 執行 apksigner verify --print-certs 檔名.apk 看簽署憑證指紋,再和專案公布的指紋比對;指紋不同,就不是原開發者簽的。
已經在假網站輸入過資料怎麼辦
依你交出去的東西處理,越早越好:
- 輸入了交易所帳密或驗證碼:從官方 App 改密碼、重設 2FA、登出其他裝置,必要時先自助凍結帳戶。
- 輸入了助記詞:錢包視同已失陷,立刻建立新錢包並轉走剩餘資產。新助記詞怎麼抄、怎麼存,見助記詞離線備份與常見錯誤。
- 在網頁上連接錢包並簽了授權:到錢包或區塊瀏覽器的授權管理功能撤銷可疑授權。
- 裝了假 App:先斷網、移除 App,再在乾淨的裝置上處理上面幾項。
釣魚網站常和假客服搭配出現——先由「客服」私訊你一個網址。這類話術的完整劇本與止損順序,可以接著看假客服詐騙的識別與止損。
三十秒自查清單
- 網址是從書籤或官方 App 進來的嗎?真正的註冊網域對嗎?
- 安裝檔是否有官方簽名、且公鑰指紋經過獨立來源比對?
- App 是不是從官方商店或官網指定管道安裝?有沒有要求無障礙、覆蓋畫面、讀簡訊這類權限?
- 有任何頁面或 App 要你輸入助記詞嗎?正常使用中,除了恢復錢包,沒有任何場合需要輸入它。
資料來源:Electrum 下載頁與 GPG 驗證說明;Android 開發者文件 apksigner;Punycode 換算以 Node.js url.domainToASCII() 本地執行。驗簽結果為 2026-10-05 實測,新版本請以官網當下檔案與簽名為準。